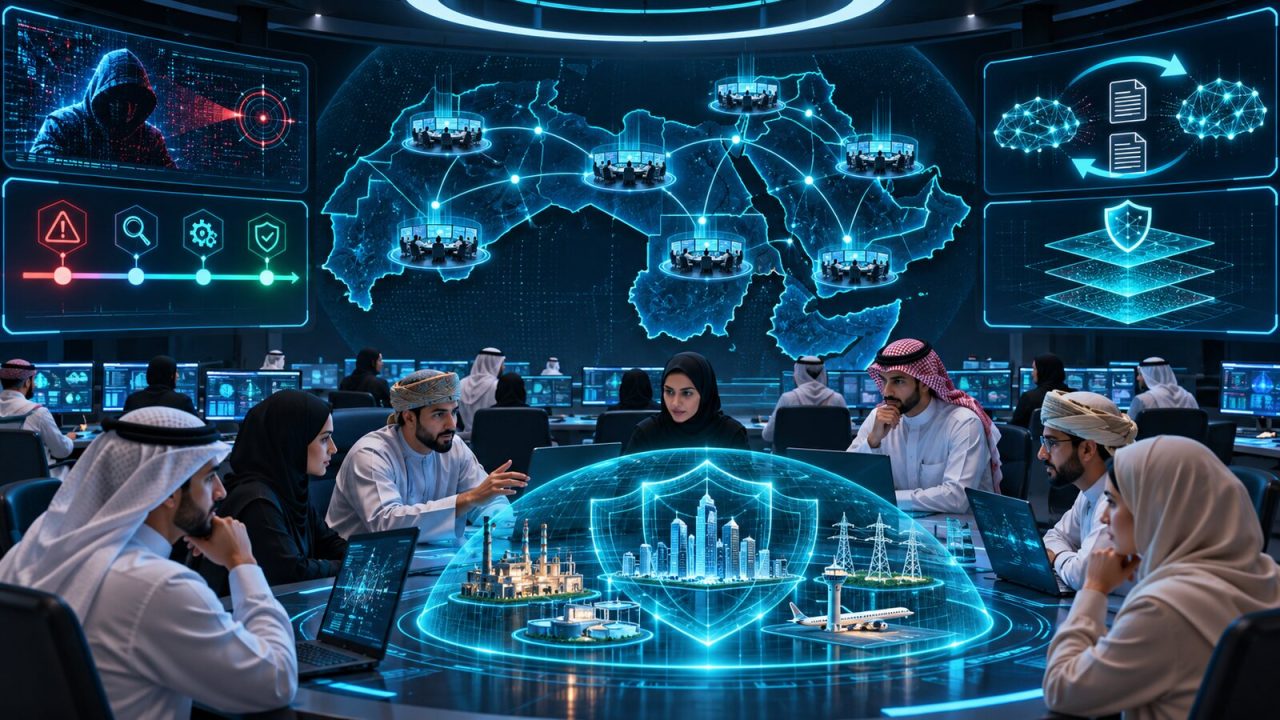
تأتي الاستراتيجية العربية للأمن السيبراني في وقت لم تعد فيه الحوادث تتوقف عند حدود دولة أو قطاع. برمجية فدية تصيب موردًا إقليميًا قد تعطل عملاء في دول عدة، وتسريب حساب واحد قد يستخدم في حملات احتيال عربية متزامنة. ناقش المكتب التنفيذي لمجلس وزراء الأمن السيبراني العرب في نوفمبر 2026 تنفيذ الاستراتيجية، وبرنامجًا عربيًا لبناء القدرات والتوعية، ووثائق إرشادية مشتركة، تمهيدًا للدورة الوزارية التالية في الدوحة.
لكن الاستراتيجية الإقليمية لا تحمي خادمًا بمجرد اعتمادها. قيمتها تظهر عندما تتحول إلى آليات تبادل إنذار، ومستويات تصنيف موحدة، وتمارين مشتركة، وحد أدنى لسلسلة التوريد، ومسارات لبناء الكفاءات. يشرح هذا الدليل ما تستطيع المؤسسات توقعه، وما الذي ينبغي أن تفعله الآن حتى تصبح الشراكة العربية عامل مرونة لا طبقة اجتماعات.
لماذا يحتاج الأمن السيبراني إلى تنسيق عربي؟
البنية الرقمية مترابطة عبر مزودي السحابة والاتصالات والدفع والبرمجيات. شركة تعمل في بلد واحد قد تعتمد على مركز دعم أو مزود هوية أو نظام حجز في بلد آخر. عندما تظهر ثغرة أو نطاق تصيد، تكون المعلومة مفيدة للجميع، لكن اختلاف الصيغ والسرية وجهات الاتصال يؤخر المشاركة.
التنسيق يختصر زمن الاكتشاف ويمنع تكرار التحقيق. كما يساعد الدول ذات الموارد المختلفة على الوصول إلى أدلة وتمارين وخبرات. لا يعني ذلك منصة مركزية ترى كل حركة أو توحيد القوانين، بل اتفاقًا على ما يشارك، وكيف يحفظ، ومن يرد، ومتى ترفع الحالة.
ما الذي تغطيه استراتيجية إقليمية ناضجة؟
تحتاج الاستراتيجية إلى محاور متكاملة: حوكمة، حماية بنية حرجة، استجابة للحوادث، مكافحة الجريمة، تطوير مهارات، تعاون دولي، وبحث وابتكار. ويجب أن تربط كل محور بنتيجة قابلة للقياس. عبارة «تعزيز التعاون» تتحول مثلًا إلى زمن لإرسال إنذار عالي الخطورة، وعدد تمارين مشتركة، ونسبة جهات تملك قناة اتصال مجربة.
لا يمكن لوثيقة واحدة أن تفرض تفصيلًا مناسبًا لكل دولة. الأفضل إطار مرجعي يحدد الحد الأدنى ولغة مشتركة، ثم خطط وطنية وقطاعية تنفذها الجهات المختصة. ويعاد تقييم الأولويات سنويًا لأن التهديدات والتقنيات تتغير أسرع من دورة الاستراتيجيات التقليدية.
مجلس وزراء الأمن السيبراني العرب: من السياسة إلى التنفيذ
يمنح المجلس مستوى سياسيًا لتنسيق الملفات التي تتجاوز فرق الاستجابة الفنية، مثل الاعتراف بالتمارين والقدرات وبناء المعايير. أما المكتب التنفيذي فيحتاج إلى متابعة دورية للقرارات، وتحديد مالك وموعد ومؤشر لكل مبادرة. وجود جدول أعمال لا يكفي إذا لم تعرف الدول ما الذي تغير بين اجتماعين.
التنفيذ الفعال يستخدم فرق عمل صغيرة: فريق لتبادل معلومات التهديد، وآخر للبنية الحرجة، وثالث للقدرات، ورابع للأطر القانونية. تنشر الأدلة غير الحساسة بالعربية، وتختبرها جهات من أحجام مختلفة قبل اعتمادها. بذلك تتحول المعرفة إلى ممارسة قابلة للتكرار.
تبادل معلومات التهديد بصورة قابلة للاستخدام
المعلومة النافعة ليست تقريرًا طويلًا يصل بعد انتهاء الحملة. قد تكون عنوانًا أو بصمة ملف أو نمط تسجيل دخول أو تكتيكًا مع سياق وثقة ووقت انتهاء. تستخدم صيغ معيارية وواجهات تسمح بإدخال المؤشر إلى أدوات المراقبة، مع وصف بشري يشرح الإجراء.
تحتاج المشاركة إلى تصنيف تداول، مثل معلومات يمكن نشرها، أو مشاركتها مع المجتمع، أو حصرها على جهات محددة. ينزع الفريق بيانات الضحايا غير اللازمة، ويحدد مصدرًا يمكن الاتصال به. كما يقيس جودة المؤشرات، لأن إغراق المراكز بإنذارات ضعيفة يستهلك المحللين ويقلل الثقة.
بروتوكول إنذار مبكر عربي
يمكن بناء البروتوكول حول أربع رسائل: رصد أولي، وتحديث فني، وإجراء موصى به، وإغلاق أو تخفيض. تحمل الرسالة هوية الحملة والقطاعات المتأثرة ومستوى الثقة والتوقيت. يقر المستلم بالاستلام ويبلغ عما إذا وجد أثرًا. ولا يشترط أن تكشف الجهة اسم الضحية لتشارك نمط الهجوم.
تختبر القنوات شهريًا برسالة تجريبية، وتوجد قناة بديلة إذا تعطلت المنصة. للحوادث عالية الأثر، تحدد نقاط اتصال تعمل على مدار الساعة ووقت تصعيد. القائمة التي لا تُحدث تصبح خطرًا، لذلك يراجع كل عضو بياناته وصلاحيات حساباته.
الاستجابة المشتركة للحوادث العابرة للحدود
عند حادث إقليمي، تحتاج الفرق إلى صورة عمليات مشتركة من دون خلط المسؤوليات. تقود كل دولة الاستجابة داخل نطاقها، بينما ينسق فريق ارتباط المؤشرات والتبعيات والتوقيت. يحدد سجل قرارات ما طُلب ومن وافق وما نُفذ، كي لا تضيع التعليمات في المحادثات.
يشمل التعاون حفظ الأدلة وفق إجراءات يمكن قبولها قانونيًا، ومشاركة عينات برمجية في بيئة معزولة، والتواصل مع الموردين. بعد الحادث، تنشر خلاصة منزوعة الحساسية توضح السبب والضوابط النافعة. هذا التعلم أهم من إخفاء كل التفاصيل بدافع السمعة.
حماية البنية التحتية الحرجة
الطاقة والمياه والاتصالات والنقل والصحة والخدمات المالية تعتمد على تقنيات تشغيلية قديمة ومتصلة حديثًا. لا يكفي تطبيق ضوابط تقنية المعلومات نفسها؛ بعض الأجهزة لا يمكن تحديثها فورًا، والتوقف قد يهدد السلامة. لذلك يبدأ العمل بجرد الأصول والتدفقات والتبعيات، وتقسيم الشبكة، ومراقبة سلبية لا تعطل التشغيل.
الإطار العربي يستطيع تحديد حد أدنى: إدارة وصول المورد، نسخ إعدادات، خطة عمل يدوي، تقييم ثغرات آمن، وإبلاغ قطاعي. كما يمكن إجراء تمرين يجمع الكهرباء والاتصالات والدفع، لأن تعطل واحد يؤثر في الآخر. يقاس النجاح باستمرار الخدمة لا بعدد التنبيهات.
سلسلة التوريد الرقمية
تدخل المخاطر عبر مكتبة برمجية أو تحديث أو حساب صيانة أو جهاز. تحتاج الجهات إلى معرفة المكونات والموردين الحرجين، وإدراج متطلبات أمنية قابلة للتحقق في العقود. تشمل الإبلاغ عن الثغرات، والمهلة، وسجلات التدقيق، ومكان البيانات، وخطة الخروج.
يمكن للإطار الإقليمي أن يوفر استبيانًا موحدًا ومستويات ضمان، فيقلل طلب كل عميل نموذجًا مختلفًا. لكن الشهادة لا تعفي الجهة من التحقق. المورد الذي يصل إلى بيئة حرجة يحتاج مصادقة قوية، وجلسة مسجلة، وصلاحية مؤقتة، وقدرة على قطع الاتصال.
الحد الأدنى العملي للمؤسسات الصغيرة
المؤسسة الصغيرة لا تستطيع تشغيل مركز عمليات كامل، لكنها تستطيع منع نسبة كبيرة من الحوادث. تبدأ بمصادقة متعددة العوامل، ونسخ احتياطية معزولة ومختبرة، وتحديث الأجهزة، وحماية البريد، وجرد الحسابات، وتدريب بسيط على التحويلات والروابط. تختار مزودًا مُدارًا بعقد واضح وتحتفظ بملكية سجلاتها.
يجب أن تقدم الوثائق العربية قوالب قصيرة: خطة حادث من صفحة، قائمة جهات اتصال، وخطوات عزل جهاز، ونموذج إخطار. كل مطلب إضافي يوازن التكلفة والأثر. إطار معقد لا تستطيع الشركات تطبيقه سيخلق امتثالًا ورقيًا.
برنامج بناء القدرات العربي
بناء القدرة ليس دورة عامة للجميع. يحتاج مسارات لمحلل مركز العمليات، ومستجيب حوادث، وأمن سحابي، وأمن تقنيات تشغيلية، وحوكمة، وتحقيق رقمي. لكل مسار مختبر وتمرين وتقييم عملي. ويمكن مشاركة بيئات افتراضية عربية تخفض تكلفة التدريب.
توجد أيضًا حاجة إلى قيادات تفهم المخاطر وتدير الأزمة. يتدرب المدير على اتخاذ قرار تحت نقص المعلومات، والتواصل مع الجمهور، والموازنة بين الاستمرار والعزل. ويقاس البرنامج بعدد من يستطيع أداء المهمة، لا بعدد المسجلين.
المحتوى والتوعية باللغة العربية
تستخدم حملات التصيد لهجات وسياقات محلية، لذا تحتاج التوعية إلى أمثلة عربية حديثة. الرسالة الفعالة قصيرة وتربط السلوك بموقف: تغيير حساب مورد، طلب رمز لمرة واحدة، أو مكالمة مستعجلة. ويتعلم الموظف قناة الإبلاغ من دون خوف من العقاب.
يمكن للدول مشاركة مكتبة مواد قابلة للتكييف، مع نسخ لذوي الإعاقة وقطاعات مختلفة. تختبر الحملة عبر انخفاض النقر وزيادة الإبلاغ وسرعة الاستجابة، لا عبر إكمال فيديو. وتحدث عند تغير الحيل.
الذكاء الاصطناعي في الدفاع والهجوم
يساعد الذكاء الاصطناعي في تلخيص التنبيهات واكتشاف الشذوذ وربط الأحداث، لكنه قد ينتج سببًا غير صحيح أو يتأثر ببيانات مسمومة. يظل المحلل مسؤولًا عن التحقق، وتُحدد الأدوات التي يمكنها تنفيذ إجراء تلقائي. عزل حساب منخفض المخاطر يختلف عن إيقاف شبكة مستشفى.
على الجانب الآخر، يحسن المهاجم رسائل التصيد وانتحال الصوت والاستطلاع. لذلك تحتاج المؤسسات إلى ضوابط عملية للتحويلات وتغيير بيانات المورد، كما يشرح دليل الاحتيال السيبراني بالذكاء الاصطناعي. التوعية وحدها لا تكفي من دون تحقق مستقل وفصل للصلاحيات.
الأمن السحابي والسيادة
تستخدم جهات عربية سحبًا عامة وخاصة وسيادية. الاستراتيجية المشتركة تستطيع توحيد أسئلة الإقامة والتشفير والوصول والدعم العابر للحدود. السيادة ليست موقع مركز البيانات فقط؛ تشمل التحكم بالمفاتيح، وإدارة الهوية، وتصدير السجلات، والقدرة على الانتقال.
تطبق المؤسسة مسؤولية مشتركة: المزود يحمي جزءًا، والعميل يضبط الحسابات والشبكات والبيانات. كثير من التسريبات تأتي من إعداد أو مفتاح، لا اختراق مركز البيانات. لذلك تفحص الإعدادات آليًا وتراجع الحسابات المميزة.
مواءمة القوانين وحفظ الأدلة
تختلف تعريفات الجريمة ومتطلبات الإبلاغ والخصوصية. لا يلزم توحيد كامل كي يعمل التعاون، لكن يلزم دليل يوضح الجهة المختصة والحدود الزمنية وشروط نقل عينة أو سجل. ويجب أن يعرف المستجيب متى يحفظ الأصل وكيف يوثق سلسلة الحيازة.
تساعد اتفاقات مسبقة في الأزمات، لأن طلبًا قانونيًا جديدًا أثناء هجوم واسع يضيع الوقت. وفي الوقت نفسه، تحمي الضمانات الحقوق وتمنع توسع المراقبة تحت ذريعة الأمن. كل تبادل يلتزم بالغرض والحد الأدنى والاحتفاظ المحدد.
التمارين السيبرانية المشتركة
التمرين المكتبي يختبر القرار والاتصال، بينما التمرين التقني يختبر الكشف والتحليل. يبدأ سيناريو واقعي: تحديث مورد يسبب نشاطًا مشبوهًا في عدة دول، ثم تعطل خدمة وتظهر شائعة. يشارك الأمن والقانون والاتصال والإدارة والقطاع.
لا يقاس التمرين بمن «فاز». تسجل أوقات الاكتشاف والتصعيد ومشاركة المؤشر والقرار. تخرج خطة تصحيح بمالك وموعد، ثم يعاد اختبار النقاط. ينبغي عدم جعل السيناريو سريًا إلى درجة تمنع التعلم بعده.
مؤشرات أداء للاستراتيجية
- متوسط زمن مشاركة إنذار عالي الخطورة وتأكيد استلامه.
- نسبة نقاط الاتصال التي نجحت في اختبار القناة.
- عدد المؤشرات المفيدة بعد إزالة المكرر والخاطئ.
- زمن الاحتواء في التمارين والحوادث، حسب القطاع.
- نسبة الجهات الحرجة التي اختبرت النسخ والاستمرارية.
- عدد المتدربين الذين اجتازوا تقييمًا عمليًا واستمروا في الدور.
- معدل إغلاق إجراءات ما بعد الحادث ضمن الموعد.
تنشر المؤشرات مجمعة عند الحاجة، وتستخدم لتحسين القدرة لا لترتيب الدول علنًا. قد يؤدي الخوف من الترتيب إلى تقليل الإبلاغ، وهو عكس الهدف.
ما الذي ينبغي أن تفعله المؤسسة الآن؟
- حدد جهة الاتصال الوطنية والقطاعية ومتطلبات الإبلاغ الحالية.
- حدث قائمة الأصول والموردين والتبعيات عبر الحدود.
- صنف المعلومات التي تستطيع مشاركتها، وجهز قالب مؤشر منزوعة منه البيانات الحساسة.
- اختبر قناة الحادث والنسخ والاستعادة والتحقق من المورد.
- اربط تدريب الموظفين بسيناريو عربي وبإجراء إبلاغ واضح.
- شارك في تمرين أو مجتمع موثوق، وطبق إجراءً واحدًا مقاسًا بعده.
كيف تستفيد فرق الأمن من الوثائق الإرشادية العربية؟
تعامل مع الوثيقة كخط أساس، ثم اربط كل بند بأصل وضابط ودليل. إذا طلبت إدارة الحسابات، يكون الدليل قائمة دورية ونسبة إغلاق، لا سياسة مكتوبة فقط. ضع الاستثناءات في سجل بمالك وموعد وتعويض، ولا تجعلها دائمة.
قارن الإرشاد بالالتزامات الوطنية والقطاعية، واختر الأكثر صرامة عند التعارض بعد مراجعة قانونية. استخدم اللغة المشتركة لتقليل عبء الموردين، لكن احتفظ بتقييم المخاطر الخاص بك.
تحديات التنفيذ وكيف تعالج
أول تحد هو الثقة. تعالج بتصنيف تداول واتفاق عدم إسناد واستخدام متدرج يبدأ بمعلومات مفتوحة. الثاني تفاوت القدرات، ويعالج بخدمات مشتركة وتدريب ومساندة، لا بخفض الحد الأدنى للخطر العالي. الثالث اختلاف الأدوات، ويعالج بمعايير وواجهات.
الرابع نقص الكفاءات، فيحتاج مسارات احتفاظ وتبادل خبراء. الخامس تضارب المؤشرات السياسية مع الواقع؛ قد تتردد جهة في الإبلاغ. تبنى ثقافة تعلم وحماية للجهة التي تبلغ بحسن نية، مع مساءلة عن الإهمال المتكرر لا عن مجرد وقوع الحادث.
تمويل القدرة واستدامتها
تتعطل المبادرات عندما تمول المنصة أو الدورة مرة واحدة من دون ميزانية تشغيل. تحتاج الخطة إلى تمويل للصيانة والترخيص والتمرين والاحتفاظ بالخبرات، وإلى توزيع عادل يدعم الدول والقطاعات الأقل قدرة. يمكن إنشاء مختبرات وخدمات مشتركة، لكن يجب تحديد من يديرها ومستوى الخدمة ومسار التصعيد.
يُربط التمويل بنتائج مثل جاهزية الاتصال، وإغلاق فجوات التمرين، وتحسن زمن الاستجابة. ولا يعاقب الفريق على اكتشاف ثغرات أكثر؛ فقد يدل ذلك على نضج الرصد. المراجعة السنوية تعيد توجيه الموارد نحو المخاطر التي تغيرت، وتوقف البرامج التي لا تنتج أثرًا قابلًا للقياس.
الأمن السيبراني في الموانئ والطيران وسلاسل اللوجستيات
تتحرك البضائع والركاب عبر أنظمة حجز ومناولة وجمارك وموردين من دول متعددة. تعطل منصة واحدة قد يسبب أثرًا إقليميًا حتى لو لم تصب الأنظمة التشغيلية مباشرة. تحتاج الجهات إلى خريطة تبعيات، وقنوات بديلة لتبادل القوائم، وتمرين يشمل الشريك الخاص لا الجهات الحكومية وحدها.
تساعد الاستراتيجية العربية في توحيد الحد الأدنى للإبلاغ عن حادث يؤثر في حركة عابرة للحدود، وفي مشاركة مؤشر من دون كشف بيانات المسافر أو الشحنة. ويجب اختبار العودة إلى إجراءات يدوية آمنة، لأن الاستمرارية في هذا القطاع زمنية ولا يمكن انتظار استعادة كاملة.
التشفير والاستعداد للحوسبة الكمية
لا يعني الاستعداد شراء خوارزمية جديدة فورًا. يبدأ بجرد أماكن التشفير والشهادات والمفاتيح، ومعرفة البيانات التي يجب أن تظل سرية سنوات طويلة. الأنظمة القديمة والأجهزة الصناعية قد يصعب تحديثها، لذلك توضع أولوية وخطة تجريب وانتقال مرن يدعم أكثر من خوارزمية.
يستطيع التعاون الإقليمي تبادل نتائج الاختبار وإرشادات المشتريات، حتى لا ترتبط كل جهة بتطبيق غير متوافق. وتمنع الفرق استخدام حلول غير مراجعة لمجرد وصفها بأنها «كمية». يتبع الانتقال المعايير المعتمدة ويشمل الأداء وإدارة المفاتيح والرجوع.
إدارة الثغرات والإفصاح المنسق
يحتاج الباحث إلى قناة قانونية واضحة للإبلاغ، ويحتاج المورد إلى وقت للإصلاح، ويحتاج المستخدم إلى معلومة تحميه. تنشر الجهات سياسة إفصاح تحدد النطاق والحماية ووقت الرد، وتوفر نقطة اتصال. وعندما تؤثر الثغرة في منتج مستخدم بدول عدة، ينسق التنبيه والتوقيت.
لا تقاس المنظومة بعدد البلاغات فقط، بل بزمن الفرز والإصلاح وجودة التواصل. يمكن لمركز إقليمي مساعدة جهة صغيرة على التحقق وربطها بالمورد، مع حفظ حق الباحث وعدم نشر تفاصيل استغلال قبل توفر المعالجة. هذا يقلل السوق الرمادية ويحول البحث إلى دفاع.
الخلاصة
الاستراتيجية العربية للأمن السيبراني يمكن أن تقلل الزمن بين اكتشاف التهديد وحماية بقية المنطقة، وأن ترفع الحد الأدنى للقدرات. لكنها تنجح فقط عندما تتحول إلى اتصال مجرب، ومعلومة قابلة للآلة، وتمرين، وتدريب عملي، وضابط في عقد مورد.
لا تنتظر المؤسسة صدور كل الأدلة. يمكنها الآن ترتيب الأصول والتبعيات، وتجهيز المشاركة، واختبار الاستجابة، وحماية الحسابات والنسخ. عند وصول الإطار المشترك ستكون جاهزة للمساهمة والاستفادة، بدل البدء من الصفر أثناء أزمة.
المراجع
- وكالة الأنباء السعودية: الاجتماع الرابع للمكتب التنفيذي لمجلس وزراء الأمن السيبراني العرب، 5 نوفمبر 2026.
- المنتدى الاقتصادي العالمي: التحليل الإقليمي لتوقعات الأمن السيبراني 2026 في الشرق الأوسط وشمال أفريقيا.