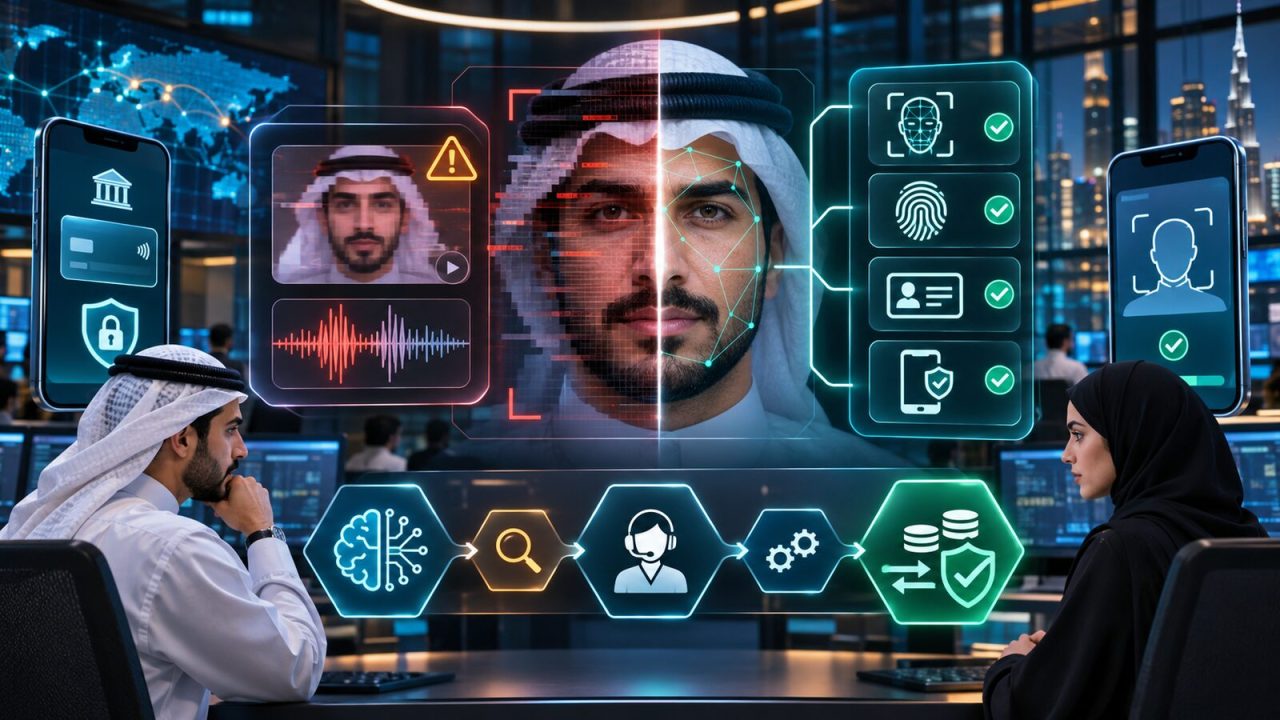
الاحتيال السيبراني بالذكاء الاصطناعي أصبح في 2026 خطرًا إداريًا وماليًا، لا مجرد رسالة تصيد يتعامل معها فريق الأمن. فقد وضع تقرير المنتدى الاقتصادي العالمي لآفاق الأمن السيبراني الاحتيال والتصيد في مقدمة مخاوف الرؤساء التنفيذيين متقدمًا على برامج الفدية، وأفاد بأن 73% من المشاركين تعرضوا أو عرفوا شخصًا تأثر مباشرة باحتيال خلال 2025. ومع تزييف الصوت والصورة وكتابة الرسائل المقنعة، لم تعد الثقة في شكل الرسالة أو نبرة المتصل كافية.
يحتاج الأفراد والشركات العربية إلى تغيير طريقة التحقق من التحويلات والحسابات والموردين والطلبات العاجلة. يقدم هذا الدليل شرحًا لأنماط الهجوم، وعلامات الخطر، وضوابط مالية وتقنية وبشرية، وخطة استجابة تحفظ الأدلة وتوقف الخسارة. الهدف ليس الشك في كل اتصال، بل جعل القرار الحساس يعتمد على أكثر من قناة وأكثر من شخص.
لماذا تصاعد الاحتيال السيبراني بالذكاء الاصطناعي؟
خفضت الأدوات التوليدية كلفة إعداد رسالة سليمة بلغة ولهجة مناسبة، وجمعت معلومات عامة عن الضحية، وأنشأت صوتًا أو فيديو مشابهًا لشخص معروف. يستطيع المهاجم تجربة عشرات النسخ بسرعة، وتحسينها بناء على الرد، وتوجيهها إلى موظف جديد أو مورد أو فرد تحت ضغط.
في المقابل، تعتمد عمليات كثيرة على الثقة والسياق: رسالة من مدير، أو رقم مورد محفوظ، أو صورة هوية، أو مكالمة فيديو قصيرة. هذه الإشارات كانت مفيدة عندما كان تزويرها مكلفًا. اليوم يجب تحويلها إلى قرائن لا أدلة نهائية.
أشار تقرير المنتدى الاقتصادي العالمي إلى أن 87% من المشاركين لاحظوا زيادة في الثغرات المرتبطة بالذكاء الاصطناعي خلال العام السابق، وأن 94% يتوقعون أن يكون الذكاء الاصطناعي أكبر قوة تشكل الأمن السيبراني في 2026. كما برز تسرب البيانات عبر الذكاء التوليدي وتطور قدرات الخصوم ضمن المخاوف.
ما الفرق بين التصيد والاحتيال والتزييف العميق؟
التصيد يحاول دفع الضحية إلى فتح رابط أو كشف كلمة مرور أو تنفيذ طلب. الاحتيال أوسع؛ قد يستغل البريد أو الهاتف أو منصة دفع أو هوية مزيفة للحصول على مال أو بيانات أو تغيير حساب. أما التزييف العميق فهو وسيلة لإنشاء صوت أو صورة أو فيديو اصطناعي مقنع.
قد يجمع الهجوم بينها. يرسل المهاجم بريدًا من نطاق مشابه، ثم يجري مكالمة بصوت المدير، ثم يرسل فاتورة معدلة. إذا فحص الموظف كل عنصر منفصلًا، قد يبدو معقولًا. لذلك تركز الضوابط على المعاملة كاملة: من طلب، وما التغيير، وأين التحقق، ومن وافق، وإلى أي حساب ستذهب الأموال.
ليست كل مادة اصطناعية احتيالًا، ولا كل احتيال يحتاج تزييفًا متقدمًا. أحيانًا تكفي معلومات من شبكة اجتماعية ورسالة عاجلة. لا تنتظر دليلًا تقنيًا على استخدام الذكاء الاصطناعي قبل تطبيق الضابط.
أبرز سيناريوهات الهجوم في المنطقة العربية
انتحال مسؤول تنفيذي
يتلقى موظف المالية رسالة أو مكالمة تطلب تحويلًا سريًا وعاجلًا. يستخدم المهاجم أسماء مشروع أو سفر أو شريك لإقناع الضحية. قد يضيف صوتًا مشابهًا للمدير أو فيديو منخفض الجودة. العلامة الأخطر ليست جودة الصوت، بل محاولة تجاوز الإجراء المعتاد.
تغيير حساب المورد
يخترق المهاجم بريد مورد أو ينتحل نطاقه، ثم يرسل بيانات مصرفية جديدة قبل فاتورة كبيرة. قد يتابع سلسلة حقيقية ويعرف أسماء الموظفين. أفضل دفاع هو التحقق من التغيير عبر جهة اتصال ورقم محفوظين مسبقًا، لا المعلومات داخل الرسالة نفسها.
دعم فني مزيف
يتصل شخص مدعيًا وجود مشكلة أو تحديث، ويطلب رمز تحقق أو مشاركة شاشة أو تثبيت برنامج. قد يملك معلومات عن الجهاز أو الشركة. فريق الدعم الحقيقي لا يحتاج كلمة المرور أو رمز المصادقة، ويجب فتح البلاغ من القناة الرسمية.
انتحال قريب أو صديق
يستخدم المهاجم عينة صوت من فيديو عام، ويطلب مالًا بسبب حادث أو سفر أو احتجاز. الضغط العاطفي يمنع التفكير. يجب إنهاء الاتصال والاتصال بالشخص على رقمه المعروف أو بسؤال عائلي لا يظهر علنًا.
الاستثمار والمتاجر الوهمية
تُستخدم صور أو فيديوهات لشخصيات لإعلان منصة استثمار أو منتج. قد يظهر موقع أنيق وأرباح مزيفة وتقييمات مولدة. افحص ترخيص الجهة والنطاق وسياسة الاسترداد، ولا تحول إلى حساب فردي أو محفظة غير قابلة للاسترجاع.
لماذا لا يكفي اكتشاف التزييف بصريًا؟
كانت النصائح تركز على حركة العين أو عدم تطابق الشفاه. تتحسن النماذج بسرعة، وتضغط منصات الاتصال الفيديو، ما يجعل العيوب الطبيعية تشبه التزييف. كما يمكن للمهاجم استخدام صوت فقط أو صورة ثابتة. تدريب الناس على البحث عن أثر بصري واحد يعطي ثقة زائفة.
الأفضل التحقق من السياق والعملية. هل الطلب غير معتاد؟ هل غُير الحساب؟ هل يطلب سرية؟ هل توجد وسيلة مستقلة؟ هل يرفض المتصل إجراء التحقق؟ حتى فيديو مثالي لا يبرر تحويلًا يتجاوز الموافقة.
أدوات كشف التزييف مفيدة كمؤشر، لكنها قد تخطئ وتتأثر بالجودة واللغة والنموذج. استخدمها ضمن طبقات، ولا تجعل نتيجتها الآلية قرارًا نهائيًا.
قاعدة التحقق خارج القناة
إذا جاء الطلب عبر بريد، تحقق عبر رقم معروف أو نظام داخلي. إذا جاء عبر مكالمة، افتح الطلب في منصة معتمدة أو اتصل من جديد. لا تستخدم رقمًا أو رابطًا أرسله المشتبه به، لأنك ستبقى داخل القناة التي يتحكم بها.
عرّف مسبقًا ما الذي يستدعي تحققًا إضافيًا: تغيير حساب مصرفي، إضافة مستفيد، تحويل فوق حد، إعادة ضبط مصادقة، مشاركة بيانات عميل، أو تثبيت أداة وصول. يجب أن يعرف الموظف أن التأخير في هذه الحالات حماية لا عصيان.
يمكن استخدام عبارة أو سؤال داخلي محدود، لكنه ليس بديلًا دائمًا لأن الأسرار قد تتسرب. الضابط الأقوى هو عملية متعددة الأطراف وسجل موافقة ومصادقة قوية.
ضوابط مالية توقف الخسارة
- فصل المهام: منشئ التحويل لا يوافق عليه وحده.
- تحقق مستقل للمورد: أي تغيير حساب يُراجع برقم محفوظ في سجل موثوق.
- فترة تهدئة: تأخير تغييرات المستفيدين والتحويلات غير المعتادة عند الإمكان.
- حدود وموافقات: مستويات حسب المبلغ والدولة ونوع المستفيد.
- تنبيهات: إشعار لأكثر من مسؤول عند تغيير بيانات حساسة.
- مطابقة: مقارنة اسم المستفيد والحساب والعقد والفاتورة والسجل السابق.
- قائمة جهات اتصال: أرقام الموردين محفوظة ومراجعة دوريًا.
لا تسمح بالاستثناء عبر البريد. إذا كانت حالة طارئة حقيقية، يوجد مسار طوارئ موثق بموافقين إضافيين. المهاجم يبحث عن ثقافة تعتبر المدير فوق الإجراء.
حماية البريد والهوية
استخدم مصادقة مقاومة للتصيد، مثل مفاتيح الأمان أو passkeys، للحسابات الحساسة. الرسائل النصية أفضل من كلمة مرور وحدها لكنها عرضة لنقل الشريحة والتصيد. امنع البروتوكولات القديمة، وراقب تسجيل الدخول غير المعتاد وتحويل البريد وإنشاء قواعد إخفاء.
طبّق SPF وDKIM وDMARC على النطاقات، وراقب النطاقات المشابهة. هذه الضوابط تقلل انتحال النطاق، لكنها لا تمنع اختراق حساب حقيقي أو اسم عرض مزيف. لذلك يجب أن تعرض واجهة البريد العنوان الكامل والتحذيرات.
احمِ حسابات الإدارة والتسويق، لأن المهاجم يستخدم محتواها وصورها وصوتها لبناء قصة. قلل نشر تفاصيل السفر والمشروعات والهيكل الداخلي في الوقت الحقيقي.
حماية مراكز الاتصال وخدمة العملاء
المعرفة الشخصية مثل تاريخ الميلاد لم تعد كافية للتحقق؛ كثير منها مسرب أو منشور. استخدم مصادقة متعددة العوامل مرتبطة بالتطبيق أو الجهاز، وتقييم مخاطر، وحدودًا على تغيير رقم الهاتف أو الحساب.
درب الموظف على رفض رمز التحقق وكلمة المرور، وعلى التصعيد عند استعجال أو صوت غير طبيعي أو تغيير متكرر. لا تطلب منه تشخيص التزييف وحده. قدم شاشة توضح الحساب والسلوك السابق والإجراءات المسموحة.
راقب محاولات متكررة موزعة على موظفين مختلفين. قد يتصل المهاجم عدة مرات لجمع أجزاء من المعلومة. سجل السبب والنتيجة مع احترام الخصوصية، واستخدم التحليل لاكتشاف النمط.
حماية الأفراد والعائلات
اتفق مع العائلة على إجراء للطوارئ: إنهاء المكالمة، والاتصال برقم معروف، والتواصل مع شخص ثان، وعدم إرسال المال قبل التحقق. يمكن اختيار سؤال لا يظهر في الشبكات، لكن لا تستخدم بيانات ثابتة مثل اسم المدرسة إذا كانت منشورة.
قيد خصوصية الحسابات، وقلل المقاطع الصوتية العامة للأطفال، ولا تنشر خطط السفر لحظيًا. فعّل المصادقة القوية وتنبيهات البنك وحدود التحويل. إذا اتصلت جهة رسمية، أغلق المكالمة واتصل بالرقم المنشور في موقعها أو تطبيقها.
لا تلُم الضحية. الاحتيال مصمم لاستغلال الضغط والثقة. سرعة الإبلاغ إلى البنك والجهة المختصة قد تمنح فرصة لإيقاف الأموال وتحذير الآخرين.
استخدام الذكاء الاصطناعي دفاعيًا
يمكن للأنظمة تحليل أنماط المعاملات وسلوك الهوية ونبرة الرسائل والعلاقات بين الأجهزة والحسابات. تستطيع ترتيب التنبيهات واكتشاف نطاق مشابه وتلخيص حادث. لكن المهاجم قد يتكيف، والنموذج قد يظلم مستخدمًا جديدًا أو مسافرًا.
ضع الإنسان في القرارات عالية الأثر، وقدم أسبابًا قابلة للمراجعة، واختبر الفئات واللغات. لا تمنع معاملة لمجرد «درجة ذكاء» مبهمة. يجب وجود مسار سريع للمستخدم الحقيقي لاستعادة الحساب وتصحيح القرار.
احمِ أداة الدفاع نفسها من حقن الأوامر وتسرب البيانات. الرسالة الخبيثة قد تحتوي تعليمات تستهدف مساعدًا يقرأ البريد. قيد الأدوات والصلاحيات، واعزل المحتوى غير الموثوق، ولا تسمح للنموذج بتنفيذ تحويل أو تغيير حساب.
خطة استجابة عند الاشتباه
- أوقف الإجراء: لا تضغط رابطًا آخر ولا تكمل التحويل.
- تحقق مستقلًا: اتصل بالشخص أو الجهة عبر قناة معروفة.
- تواصل مع البنك: اطلب إيقاف أو استرجاع التحويل فورًا.
- احفظ الأدلة: الرسائل والرؤوس والأرقام والحسابات والأوقات ولقطات الشاشة.
- أمّن الحساب: من جهاز موثوق، غيّر بيانات الدخول وألغ الجلسات والمفاتيح.
- ابلغ داخليًا: الأمن والمالية والقانون والخصوصية حسب الحالة.
- ابلغ الجهة المختصة: وفق الدولة ونوع الحادث.
- حذّر المستهدفين: برسالة دقيقة لا تكشف تفاصيل تفيد المهاجم.
لا تحذف الرسالة أو تساوم المهاجم. حافظ على خط زمني موحد، وعيّن مسؤولًا للتنسيق. إذا كان الحساب مخترقًا، افترض أن المهاجم قرأ السلاسل السابقة وراجع تغييرات البريد والمستفيدين.
كيف تحفظ الأدلة من دون الإضرار بالتحقيق؟
احتفظ بنسخة أصلية من البريد مع الرؤوس، لا لقطة شاشة فقط. سجل أرقام الاتصال واسم العرض والوقت والمنصة. احفظ الفاتورة القديمة والجديدة وسجل الموافقة وتفاصيل الحساب. لا تعدل الملف الأصلي، وأنشئ نسخ عمل.
قيد الوصول إلى الأدلة وسجل من تعامل معها. قد تحتوي بيانات شخصية أو أسرارًا. نسق مع الفريق القانوني والجهة المختصة قبل نشر تفاصيل أو اتهام طرف؛ فقد يكون المورد نفسه ضحية اختراق.
إذا كان هناك صوت أو فيديو، احفظ الملف الأصلي أو رابط المنصة ومعلوماته، ولا تعِد ضغطه إن أمكن. التحليل الجنائي قد يحتاج بيانات تفقدها النسخة المضغوطة.
برنامج توعية لا يعتمد على التخويف
التوعية الفعالة تعطي إجراءً بسيطًا وتكافئ التوقف. استخدم سيناريوهات تناسب الدور: فاتورة للمشتريات، تحويل للمالية، إعادة ضبط للدعم، وبيانات عميل للمبيعات. درب على التحقق خارج القناة ورفع البلاغ، لا على حفظ قائمة عيوب في الوجه.
اختبر العملية دوريًا، لكن لا تحرج الموظف أو تستخدم خدعة مؤذية. قس سرعة الإبلاغ ونسبة استخدام قناة التحقق، ثم أصلح الواجهة والسياسة. إذا ضغط كثيرون على رسالة، قد يكون الزر أو الإجراء غير واضح.
يجب أن يلتزم القادة بالقواعد أمام الجميع. عندما يطلب مدير استثناءً حقيقيًا، يدمر البرنامج أكثر من أي دورة. أدرج الضوابط في العقود والمشتريات وتدريب الموظف الجديد.
مؤشرات تراقبها الإدارة
- نسبة الحسابات الحساسة ذات مصادقة مقاومة للتصيد.
- عدد تغييرات حسابات الموردين التي تم التحقق منها مستقلًا.
- زمن الإبلاغ من أول تفاعل إلى فريق الاستجابة.
- نسبة التحويلات التي مرت بفصل مهام صحيح.
- قيمة الخسائر المستردة والممنوعة، لا عدد الرسائل فقط.
- عدد محاولات انتحال النطاق والحسابات المخترقة.
- الفروق في قرارات أداة كشف الاحتيال بين فئات العملاء.
راجع المؤشرات مع العمليات والمالية والأمن. قد ينخفض النقر بينما تزيد خسارة الموردين، لأن التدريب ركز على الروابط وأهمل تغيير الحسابات.
خطة 30 يومًا لشركة عربية
في الأسبوع الأول، حدد المعاملات الحساسة وجهات الاتصال والضوابط الحالية. في الثاني، فعّل مصادقة قوية وراجع قواعد البريد وصلاحيات المالية. في الثالث، أنشئ تحققًا مستقلًا للموردين ومسار طوارئ، ودرب الفرق المستهدفة. في الرابع، نفذ تمرينًا واختبر الاستجابة مع البنك والإدارة.
بعد الشهر الأول، انتقل إلى مراقبة النطاقات وتحليل السلوك واختبار التزييف، لكن لا تؤجل الضوابط الأساسية لحين شراء أداة. فصل المهام والتحقق المستقل يوقفان كثيرًا من الهجمات حتى عندما يكون الصوت مقنعًا.
للمستخدم الفردي، يوفر دليل حماية أندرويد من المكالمات والرسائل الاحتيالية خطوات إضافية على الهاتف، بينما يظل التحقق خارج القناة أهم قاعدة قبل الدفع أو مشاركة رمز.
أخطاء دفاعية شائعة
أول خطأ هو شراء كاشف تزييف واعتباره حلًا. الثاني تدريب الموظف ثم ترك عملية الموافقة عبر بريد واحد. الثالث الاعتماد على رقم المتصل؛ يمكن انتحاله. الرابع استخدام أسئلة معرفة شخصية فقط. الخامس التأخر في الاتصال بالبنك خوفًا من الإحراج.
من الأخطاء أيضًا مشاركة مقطع الاحتيال علنًا وفيه معلومات حساسة، أو تغيير كلمة المرور من جهاز قد يكون مخترقًا، أو تحذير المهاجم بأن التحقيق بدأ. اتبع خطة واستعن بجهة مختصة.
أسئلة شائعة عن الاحتيال السيبراني
هل يمكن اكتشاف الصوت المزيف من النبرة؟
أحيانًا تظهر عيوب، لكنها ليست طريقة موثوقة. تحقق عبر قناة مستقلة وإجراء مالي حتى لو بدا الصوت طبيعيًا.
هل مكالمة الفيديو دليل هوية؟
لا تكفي وحدها للقرار الحساس. قد تكون مزيفة أو الحساب مخترقًا. استخدم منصة داخلية وموافقة متعددة ومصادقة.
ماذا أفعل بعد تحويل مشبوه؟
اتصل بالبنك فورًا واطلب إيقاف أو استرجاع التحويل، ثم احفظ الأدلة وأبلغ الأمن والجهة المختصة. الدقائق الأولى مهمة.
هل DMARC يمنع انتحال المدير؟
يقلل انتحال النطاق عند ضبطه، لكنه لا يمنع حسابًا مخترقًا أو نطاقًا مشابهًا أو مكالمة صوتية. يلزم أكثر من طبقة.
كيف أحمي العائلة من انتحال الصوت؟
اتفقوا على قطع المكالمة والاتصال برقم معروف وشخص ثان قبل إرسال المال، مع سؤال خاص ومصادقة مصرفية وحدود تحويل.
الخلاصة
غيّر الاحتيال السيبراني بالذكاء الاصطناعي جودة القصة والصوت والسرعة، لكنه لم يلغِ الضوابط التي توقف الخسارة. التحقق خارج القناة، وفصل المهام، والمصادقة المقاومة للتصيد، ومراجعة تغيير حساب المورد، والاستجابة السريعة أقوى من محاولة الحكم على وجه أو نبرة.
ابنِ ثقافة تسمح للموظف والفرد بالتوقف من دون عقاب، واجعل العملية تتحمل انتحال شخص واحد أو اختراق قناة واحدة. عندما يحتاج التحويل إلى دليل مستقل وموافقة وسجل، يفقد التزييف جزءًا كبيرًا من قوته مهما بدا مقنعًا.