كلما أصبح الهاتف مساعدًا شخصيًا يفهم الرسائل والمواعيد والملفات، زادت حساسية البيانات التي يحتاجها الذكاء الاصطناعي. لهذا أعلنت Google في أكتوبر 2026 عن AISeal في أندرويد، أو Android On-device AI Seal: بنية «خزنة» معزولة بالعتاد لتخزين السياق الشخصي وتشغيل مكونات الذكاء داخل آلة افتراضية محمية، بدل تركها مكشوفة بالكامل لنظام التشغيل الرئيسي. الهدف أن تبقى البيانات الحساسة معزولة حتى لو تعرض النظام المضيف لاختراق واسع.
الفكرة ليست تطبيق حماية جديدًا ولا مساحة تخزين عادية، بل تغيير في المكان الذي تعيش فيه ذاكرة المساعد وكيف تصل إليها مكونات النظام. هذا المقال يشرح AISeal من دون لغة تسويقية: ما علاقته بـAVF وpKVM، ما الذي يحميه، ما الذي لا يحميه، كيف يمكن أن يعمل الاستدلال داخل الهاتف، وما أثر ذلك في مطوري التطبيقات والمؤسسات التي تفكر في وكلاء يتعاملون مع بيانات شخصية.
لماذا يحتاج AISeal في أندرويد إلى خزنة جديدة؟
المساعد التقليدي يستقبل أمرًا محدودًا ويرد. أما المساعد الاستباقي فيحتاج سياقًا مستمرًا: من تتواصل معه، ما مواعيدك، أين توجد ملفاتك، وما التطبيقات التي تستخدمها. قد يُبنى «رسم معرفة» يربط البريد والرسائل والتقويم والتفاعلات. هذا يجعله مفيدًا، لكنه ينشئ هدفًا عالي القيمة. اختراق قاعدة السياق لا يكشف ملفًا واحدًا فقط؛ قد يكشف صورة مترابطة عن حياة المستخدم.
عزل تطبيقات أندرويد وSELinux يحدان من وصول التطبيقات بعضها إلى بعض، لكن خدمة ذكاء على مستوى النظام قد تحتاج مشاركة منظمة للسياق بين مكونات متعددة. وضع كل شيء في عملية عادية يربط أمانه بأمان النظام المضيف كله. AISeal يضيف حدودًا أقوى: بيئة افتراضية محمية بذاكرة ووصول منفصلين، بحيث لا تكون البيانات الخام متاحة بسهولة حتى لمكونات ذات صلاحيات مرتفعة خارج الخزنة.
التحدي الآخر هو التوازن بين الخصوصية والأداء. إنشاء بيئة منفصلة لكل خدمة يستهلك ذاكرة وبطارية. لذلك تصف Google الخزنة بأنها متعددة المستأجرين: يمكن لقواعد بيانات محمية، واستدلال محلي، ووكلاء أن يتشاركوا البيئة المحمية مع ضوابط داخلية تمنع اختلاط صلاحياتهم. نجاح هذا التصميم يعتمد على دقة تلك الضوابط، لا على وجود آلة افتراضية فقط.
كيف تعمل AISeal تقنيًا؟
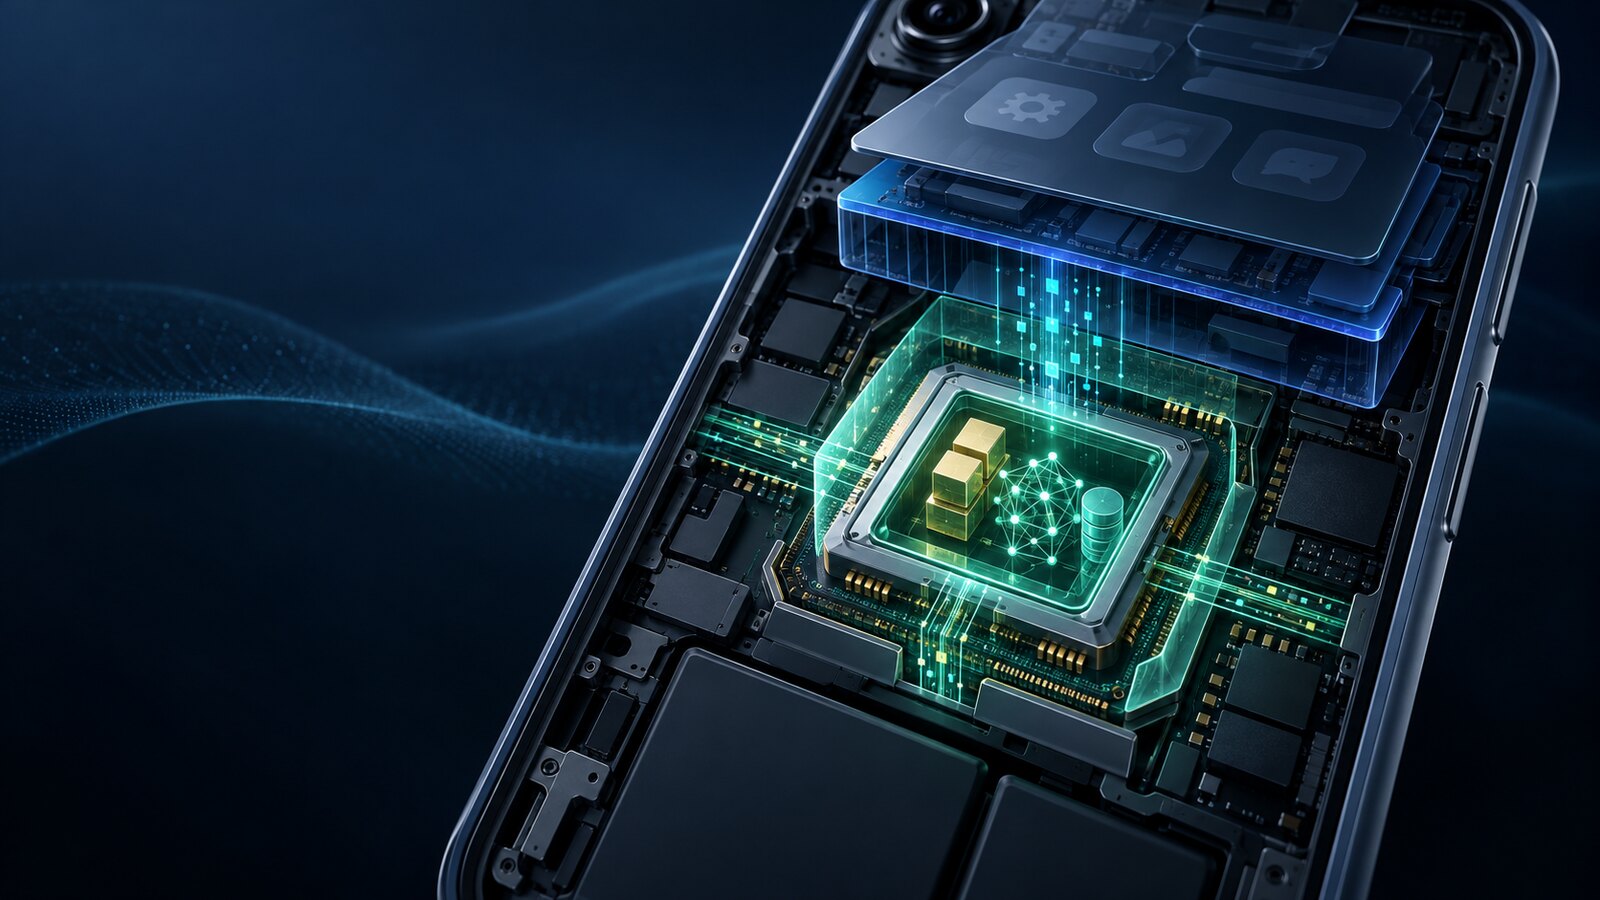
تعتمد البنية على Android Virtualization Framework، وهو إطار لتشغيل آلات افتراضية على أندرويد، وعلى protected KVM أو pKVM. يقوم hypervisor بفصل البيئات المحمية عن Android المضيف وإدارة الوصول إلى الذاكرة والموارد. الخزنة هي protected VM تُدار مركزيًا وتستضيف خدمات الذكاء التي تحتاج سياقًا حساسًا.
تذكر Google ثلاث طبقات مستهدفة. الأولى قاعدة بيانات محمية تخزن وتفهرس السياق محليًا، مع AppSearch كتطبيق مرجعي مع إمكان دعم قواعد أخرى. الثانية الاستدلال على الجهاز، أي تشغيل نموذج أساس محليًا عبر تكاملات مستقبلية مع AICore. الثالثة الوكلاء الذين يجمعون السياق والاستدلال لتنفيذ مهمة. عندما يطلب المستخدم تلخيص يومه، تستعلم الخدمة عن البيانات وتشغل النموذج داخل الخزنة، ولا يخرج إلى النظام الرئيسي إلا الجواب المقصود.
هذه النقطة مهمة: التشفير أثناء التخزين لا يكفي، لأن البيانات يجب أن تفك لتُعالج. العزل يحاول حماية مرحلة «أثناء الاستخدام» أيضًا عبر إبقاء الذاكرة والتنفيذ داخل بيئة لا يستطيع النظام المضيف قراءتها مباشرة. لا يعني ذلك حصانة مطلقة، لكنه يقلل عدد المكونات التي يجب الوثوق بها ويصعّب سرقة السياق من عملية عادية.
الوصول الداخلي والخروج المقيد
وجود خدمات متعددة داخل الخزنة يتطلب هوية وصلاحيات لكل مكون. قاعدة السياق قد تسمح لخدمة التقويم باستعلام محدد، لكنها لا تسمح لها بتصدير فهرس الرسائل. النموذج يحتاج المدخلات اللازمة للمهمة، لا نسخة كاملة من كل البيانات. أما المخرجات فيجب أن تمر عبر قناة تقيد ما يستطيع العودة إلى Android. هذه المبادئ تشبه تصميم API داخلي بأقل صلاحية، لكن على مستوى أعمق من النظام.
الاتصال بوحدة NPU
تشغيل النماذج بكفاءة يحتاج وحدة معالجة عصبية. تشير خارطة Google المستقبلية إلى إسناد مباشر وخاص للـNPU إلى البيئة المحمية، حتى يعمل النموذج بسرعة من دون إخراج البيانات إلى ذاكرة المضيف. تحقيق ذلك مع اختلاف الشرائح والمصنعين معقد؛ يجب أن يدعم العتاد وdriver وhypervisor سلسلة الثقة كلها. ولهذا أعلنت MediaTek دعمًا مرتبطًا بشريحة Dimensity 9600 Pro، وأشارت Google إلى دعم Qualcomm عبر AVF.
الامتداد إلى سحابة سرية
لن تستطيع كل النماذج العمل محليًا. تتصور البنية امتدادًا مشفرًا من الخزنة إلى سحابة سرية يملكها المصنع، بحيث تبقى البيانات محمية خلال الانتقال والمعالجة. يجب تقييم هذا المسار منفصلًا: ما البيانات التي تغادر؟ من يدير مفاتيح التشفير؟ كيف يثبت الخادم أنه يشغل شيفرة معتمدة؟ وما سياسة الاحتفاظ؟ عبارة «سحابة سرية» لا تجيب وحدها عن هذه الأسئلة.
ما معنى «معزولة بالعتاد» للمستخدم؟
المعنى العملي أن حماية البيانات لا تعتمد فقط على صلاحيات Android العادية. hypervisor وميزات المعالج يفرضان فصلًا للذاكرة، ويمكن للبيئة المحمية إثبات هويتها وحالتها قبل الوصول إلى أسرار. إذا استولى مهاجم على عملية في النظام الرئيسي، لا يحصل تلقائيًا على ذاكرة الخزنة. هذه طبقة دفاع إضافية ضد الاختراقات التي تتجاوز sandbox التطبيق.
لكن العتاد لا يصحح منطقًا سيئًا. إذا سمح API شرعي بخروج بيانات أكثر من اللازم، فسيستخدمه المهاجم بالطريقة المسموحة. وإذا وافق المستخدم على إجراء خبيث بعد خداعه، قد تنفذه خدمة صحيحة. لذلك يجب الجمع بين العزل، التحقق من هوية المستدعي، الموافقة، تقليل المخرجات، ومراقبة السلوك.
كما أن الثقة تنتقل إلى سلسلة أصغر لكنها ما تزال موجودة: الشريحة، boot chain، hypervisor، صورة الـpVM، وخدماتها. يجب تحديث هذه الطبقات والتعامل مع الثغرات وإتاحة تحقق مستقل. تقول Google إن pKVM ضمن Generic Kernel Image حصل على اعتماد SESIP Assurance Level 5، وهو مؤشر اختبار مهم، لكنه ليس وعدًا بعدم وجود ثغرات مستقبلية.
حالات استخدام يمكن أن تستفيد من AISeal
مساعد يومي شخصي: يجمع المواعيد والرسائل والإشعارات ليجيب عن «ما الذي يجب أن أتابعه اليوم؟». القيمة تأتي من الربط، والخطر يأتي من الربط نفسه. إبقاء الفهرس والاستدلال داخل الخزنة يقلل كشف السياق لتطبيقات أخرى.
إجراءات بين التطبيقات: قد يحجز وكيل موعدًا استنادًا إلى رسالة وتقويم وموقع. يجب أن يرى كل مصدر بالقدر اللازم وأن يطلب تأكيدًا قبل الإجراء الخارجي. AISeal يحمي البيانات أثناء التحليل، لكنه لا يلغي الحاجة إلى موافقات واضحة عند الفعل.
تخصيص محلي: يمكن للنموذج تعلم تفضيلات أو الاحتفاظ بذاكرة شخصية لا تغادر الجهاز. هذا يقلل الاعتماد على ملف مركزي في السحابة، ويتيح استجابة حتى مع اتصال ضعيف. لكن النسخ الاحتياطي ونقل الجهاز يصبحان سؤالين: هل تنتقل الذاكرة؟ كيف تُشفّر؟ وهل يستطيع المستخدم حذفها بالكامل؟
بيانات العمل: في ملف عمل مُدار، قد يسمح العزل بتشغيل مساعد على مستندات الشركة من دون خلطها بالملف الشخصي. يحتاج ذلك تكاملًا مع سياسات Android Enterprise وقدرة للمسؤول على تعطيل وظائف أو مصادر. لا ينبغي افتراض أن خزنة المستهلك تحقق تلقائيًا متطلبات مؤسسة منظمة.
ما الذي لا تحله الخزنة؟
لا تمنع الهندسة الاجتماعية. إذا أقنع المهاجم المستخدم بمشاركة الجواب أو تنفيذ تحويل، لن يفيد عزل الذاكرة. تصميم واجهة التحذير والتحقق من الطرف الآخر يبقى ضروريًا.
لا تضمن صحة النموذج. النموذج داخل بيئة آمنة قد يهلوس أو يفسر السياق خطأ. السرية والنزاهة التشغيلية لا تعنيان دقة الاستنتاج. يجب عرض مصدر المعلومة، وتأكيد الإجراءات المهمة، وإتاحة تصحيح الذاكرة.
لا تحمي مدخلًا مسموحًا لكنه خبيث. رسالة بريد قد تحتوي تعليمات تحاول توجيه الوكيل. يجب معاملة محتوى الرسائل كبيانات لا كأوامر، وفصل سياسة النظام عن النص الخارجي. حقن التعليمات خطر حتى لو بقي كل شيء داخل الهاتف.
لا تلغي السحابة. بعض المهام ستستخدم نماذج أكبر أو بيانات خارجية. عندها تتسع حدود الثقة. يجب أن يظهر للمستخدم متى تعمل المهمة محليًا ومتى تنتقل، وما الفرق في سياسة البيانات.
لا تصل إلى كل جهاز فورًا. البنية تعتمد على توافق العتاد والمصنع وتحديث النظام. إعلان تقنية لا يعني توفرها على هاتف حالي. يجب مراجعة طراز الجهاز وإصدار Android والمنطقة والميزة الفعلية.
AISeal والخصوصية: أسئلة ينبغي طرحها
- ما البيانات التي تدخل الرسم المعرفي، وهل يمكن تعطيل كل مصدر منفصلًا؟
- هل يرى المستخدم ما حفظه النظام ويعدله أو يحذفه؟
- هل تُنسخ الذاكرة احتياطيًا، وأين توجد المفاتيح؟
- ما المخرجات التي تستطيع الخدمات إخراجها من الخزنة؟
- هل يوجد سجل يوضح متى استخدم الوكيل بريدًا أو موقعًا أو ملفًا؟
- ماذا يحدث عند بيع الهاتف أو فقدانه أو إلغاء ملف العمل؟
- كيف تُعالج الثغرات في صورة الخزنة من دون كسر التوافق؟
الإجابة الجيدة ليست سياسة طويلة فقط؛ يجب أن تنعكس في إعدادات مفهومة وإشارات وقت الاستخدام. الخصوصية التي لا يستطيع المستخدم التحكم بها تبقى وعدًا هندسيًا غير مكتمل.
ماذا يعني AISeal للمطورين؟
لا يعني الإعلان أن كل تطبيق سيحصل على وصول مباشر إلى الخزنة. الأرجح أن الوصول يمر عبر APIs وسياسات نظام يحددها Android والمصنع. على المطور التفكير في البيانات اللازمة بأقل قدر، وتصميم وظائف تعمل حتى إذا رفض المستخدم مصدرًا، وعدم نسخ السياق المحمي إلى سجل أو قاعدة تطبيق عادية بعد الحصول على النتيجة.
يجب أيضًا فصل «طلب معلومة» عن «طلب إجراء». يمكن أن يسأل التطبيق عن فترة خالية من دون قراءة التقويم كاملًا، ثم يطلب موافقة قبل الحجز. APIs التي تعيد إجابة مشتقة أقل كشفًا من تلك التي تعيد السجلات الخام. هذا نمط مهم لبناء وكلاء على الهاتف.
اختبار الأمان يجب أن يشمل مصادر خبيثة وتعارض الصلاحيات وإلغاء الموافقة وانقطاع الاتصال. راقب التسرب عبر السجلات وملفات crash والتحليلات، لأن حماية المصدر لا تمنع المطور من إرسال النتيجة الحساسة إلى خدمة قياس. استفد من ممارسات تقوية المواقع والأنظمة عند تصميم الخدمات الخلفية التي تتصل بالجهاز.
ما أثر الاتجاه في المؤسسات؟
على فرق IT إضافة «ذكاء الجهاز» إلى جرد البيانات. لا يكفي معرفة التطبيقات المثبتة؛ يجب معرفة المساعدين المسموحين، مصادرهم، ما إذا كانوا يعملون محليًا أو سحابيًا، وكيف يفصلون ملف العمل. السياسات يجب أن تتدرج حسب المخاطر بدل حظر شامل قد يدفع الموظفين إلى أدوات غير مرئية.
ابدأ بحالات منخفضة الحساسية، واطلب وثائق عن سلسلة الثقة والتحديث والحذف. اختبر الجهاز الفعلي لا العرض التسويقي. إذا كانت المؤسسة تطور مساعدًا خاصًا، فصمم الخدمة بحيث لا تعتمد على توفر AISeal وحده؛ استخدم قدرات النظام عند وجودها واحتفظ بحد أدنى آمن للأجهزة الأخرى.
يمكن ربط هذا الاتجاه ببنية حلول ذكاء اصطناعي خاصة تستخدم معالجة محلية أو سحابة مضبوطة حسب حساسية المهمة. القرار الصحيح لا يكون «كل شيء على الجهاز» أو «كل شيء في السحابة»، بل تقسيم البيانات والعمل على أساس الحاجة والمخاطر والأداء.
كيف نقارن بين جهازين يدعيان حماية الذكاء؟
لا تقارن اسم الميزة فقط. اسأل إن كان السياق في قاعدة منفصلة، وهل الذاكرة محمية أثناء الاستخدام، وما الجهة التي توقع صورة البيئة، وما مدة دعم التحديثات. راقب أيضًا ما إذا كان الاستدلال محليًا حقًا أو يرسل أجزاء إلى السحابة، وهل يمكن تعطيل كل مصدر بيانات. الجهاز الأقوى على الورق قد يكون أضعف إذا كانت سياسات الخروج غامضة أو فترة تحديثه قصيرة.
من المفيد البحث عن توثيق تقني واعتمادات واختبارات مستقلة، لكن لا تختزل القرار في شارة. اختبر سيناريو فقدان الجهاز، نقل الحساب، إلغاء الصلاحية، وعمل الميزة بلا شبكة. هذه الحالات تكشف التصميم التشغيلي الذي لا يظهر في عرض الإطلاق.
أسئلة شائعة
هل AISeal تطبيق يمكن تنزيله؟
لا. هو بنية على مستوى Android والافتراضية والعتاد، ويعتمد توفره على النظام والشريحة والمصنع والتكاملات المدعومة.
هل يعني أن Google لا تستطيع الوصول إلى البيانات؟
الهدف المعلن هو عزل السياق وتشغيله داخل خزنة محمية، لكن الحكم يعتمد على مسار كل ميزة: محلي أم سحابي، مفاتيح التشفير، وسياسة الخروج. راجع وثائق الميزة والجهاز بدل تعميم واحد.
هل يمنع اختراق الهاتف بالكامل؟
لا. يقلل وصول اختراق النظام المضيف إلى بيانات الخزنة، لكنه لا يمنع كل الثغرات أو الخداع أو إساءة استخدام APIs المسموحة.
هل سيحسن سرعة الذكاء الاصطناعي؟
يمكن للاستدلال المحلي واتصال NPU المباشر تقليل التأخير، لكن العزل نفسه يحمل كلفة. الأداء الفعلي يعتمد على الشريحة والنموذج والتنفيذ.
الخلاصة
AISeal محاولة مهمة لحل تناقض واضح: المساعد الشخصي يحتاج سياقًا عميقًا، وهذا السياق يجب ألا يصبح قاعدة مكشوفة في قلب الهاتف. العزل بالعتاد وpKVM والـpVM متعددة الخدمات يمكن أن يقلل مساحة الثقة ويحمي البيانات أثناء الاستخدام، لكنه ليس بديلًا عن الصلاحيات الدقيقة والموافقة ومقاومة حقن التعليمات والشفافية. النجاح لن يقاس بوجود «خزنة» في المواصفات، بل بمدى تحكم المستخدم وما تستطيع التطبيقات إخراجه منها.
المصدر الأساسي: Google Android Security: Android’s Next-Gen Enclave for On-Device AI، 7 أكتوبر 2026. تمت مراجعة المصدر في 15 أكتوبر 2026. بعض القدرات المذكورة خارطة مستقبلية وليست متاحة على كل جهاز عند النشر.