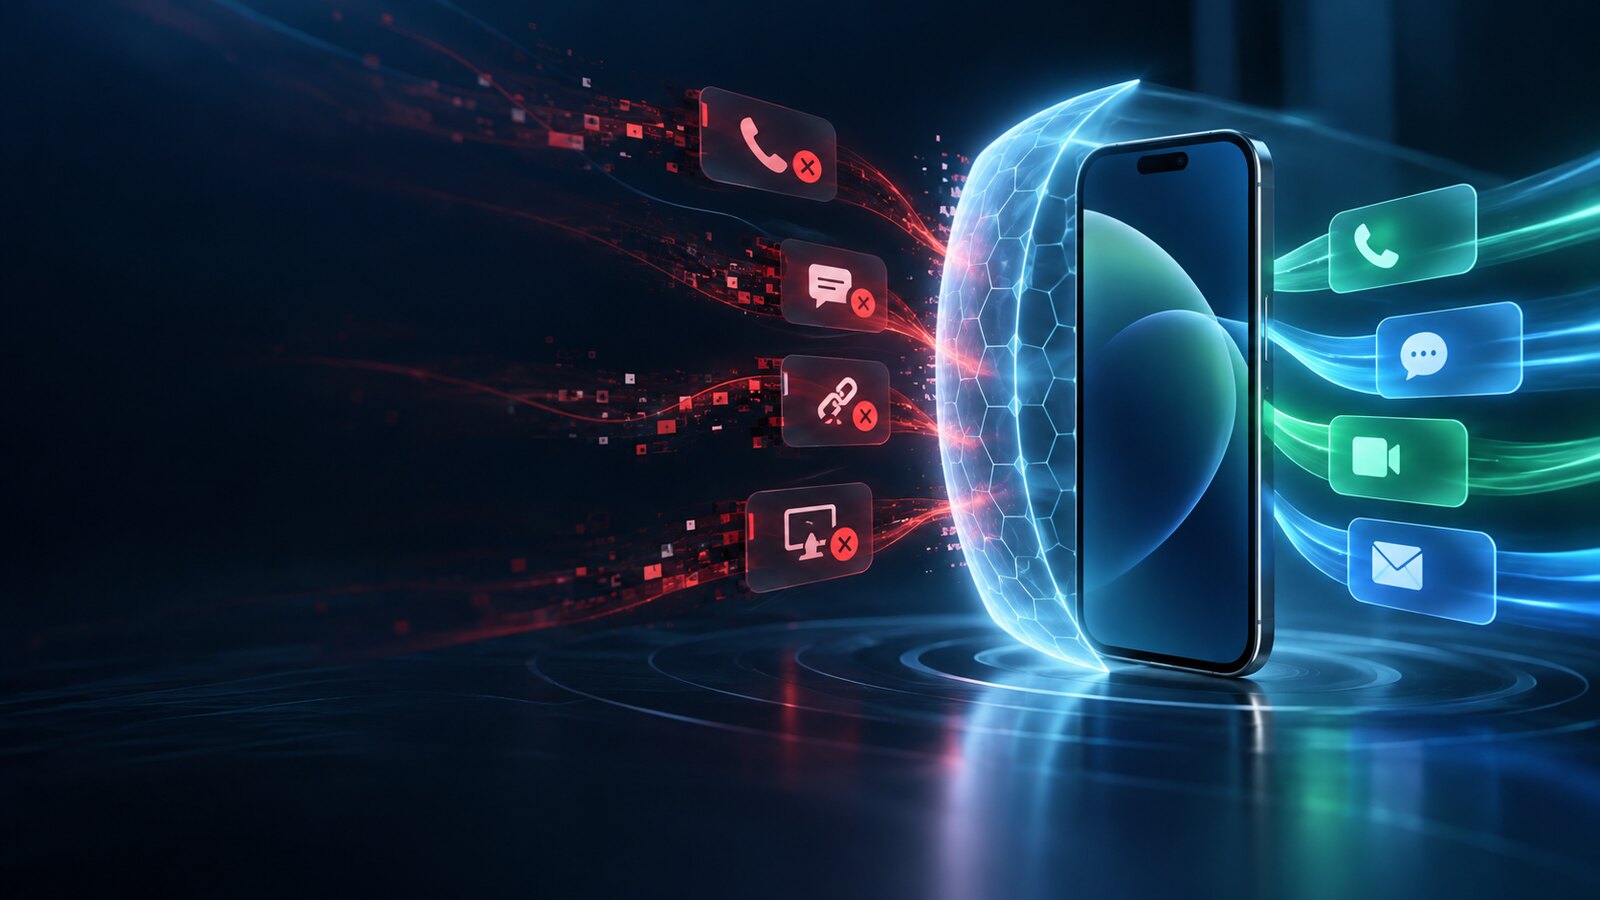
لم تعد عمليات الاحتيال على الهاتف تقتصر على رسالة ركيكة تطلب كلمة المرور. يستخدم المهاجمون أرقامًا منتحلة، ومحادثات بطيئة تبني الثقة، وروابط جديدة لا تظهر في قوائم الحظر، ومكالمات تدفع الضحية إلى مشاركة الشاشة أو تحويل الاتصال. في أكتوبر 2026 أعلنت Google طبقات جديدة من حماية أندرويد من الاحتيال تجمع التحليل المحلي، ونماذج سحابية داخل Private AI Compute، وفحوص الروابط، وحواجز أثناء المكالمات.
تقول Google إن Scam Detection في تطبيق الهاتف وGoogle Messages يعلّم أكثر من خمسة ملايين مكالمة ورسالة مشتبهًا بها شهريًا. الرقم يوضح حجم المشكلة، لكنه لا يعني أن كل جهاز أو بلد يملك الميزات نفسها، ولا أن التقنية تمنع الخطأ البشري. هذا الدليل يشرح ما الجديد، وكيف تعمل الطبقات المختلفة، وما الخطوات التي ينبغي للمستخدم والمؤسسة اتخاذها بدل الاعتماد الكامل على تنبيه آلي.
لماذا أصبحت الرسالة الاحتيالية أصعب اكتشافًا؟
مرشحات spam التقليدية تبحث عن رقم معروف أو رابط ظهر سابقًا أو نمط لغوي متكرر. المحتال الحديث يغير الرقم والنطاق والنص بسرعة، وقد يبدأ برسالة بريئة: وظيفة، توصيل طرد، أو تواصل اجتماعي. بعد أيام يطلب الانتقال إلى منصة أخرى أو دفع «رسوم بسيطة». كل رسالة منفصلة قد تبدو طبيعية، بينما يكشف تسلسل الحوار النية.
الذكاء التوليدي يخفض كلفة كتابة رسائل سليمة بلغات مختلفة، ويتيح تخصيصها بمعلومات من الشبكات الاجتماعية. كما يمكن تقليد الصوت أو استخدام تسجيلات لإقناع الضحية بأن قريبًا يحتاج مساعدة. انتحال رقم بنك أو جهة معروفة يضيف ضغطًا، خصوصًا عندما تتزامن المكالمة مع رسالة تحمل معلومات جزئية صحيحة.
الهاتف نفسه جزء من الهجوم. قد يقنع المحتال الشخص بتفعيل تحويل المكالمات ليستقبل رموز التحقق، أو مشاركة الشاشة ليرى الرمز البنكي، أو تثبيت تطبيق وصول عن بعد. لذلك لم تعد الحماية مجرد تصنيف نص؛ يجب أن تفهم حالة الجهاز أثناء المكالمة وتمنع مجموعة خطوات خطرة عندما تجتمع.
ما الميزات التي أعلنتها Google؟
وضع الحماية المعززة في Google Messages
Enhanced protection إعداد اختياري يفعّل أقوى طبقات الكشف للمحادثات المعقدة. بدل الاعتماد فقط على نموذج محلي، يمكن أن يستخدم نماذج Gemini سحابية لتحليل سياق أوسع داخل Private AI Compute. تقول Google إن البيانات تكون مشفرة وتعالج في مساحة مخصصة غير متاحة حتى لها بصورتها الخام. الهدف هو اكتشاف «الاحتيال البطيء» الذي يخفي الطلب الخطير خلف بناء ثقة تدريجي.
هذه الميزة توسع القدرة، لكنها تفتح سؤالًا مشروعًا عن الخصوصية. يجب معرفة متى تُرسل الرسالة للتحليل، وما الذي يغادر الجهاز، وكيف تعمل الموافقة والإبلاغ. تشير الملاحظات الرسمية إلى أن إبلاغ المستخدم عن رسالة مزعجة قد يرسل محتواها للتحليل. لذلك اقرأ شاشة الإعداد ولا تفترض أن كل معالجة محلية أو أن كل محادثة تُرسل.
فحص الروابط الجديدة بواسطة Gemini Nano
قوائم الحظر جيدة للنطاقات المعروفة، لكن المحتال ينشئ نطاقًا قبل دقائق. تضيف Google إشارات ويب آنية مع تحليل محلي بواسطة Gemini Nano لتقدير الرابط غير المعروف قبل النقر. كما تعيد تصميم التحذير ليمنح المستخدم لحظة توقف إضافية عندما يأتي الرابط من رقم غير محفوظ.
لا ينبغي تفسير النتيجة على أنها شهادة أمان. النطاق السليم قد يحتوي صفحة مخترقة، والنطاق الجديد قد يكون مشروعًا. الفائدة هي زيادة الاحتكاك عندما تجتمع إشارات خطر، لا إصدار حكم نهائي. إذا طلبت الرسالة تسجيل الدخول أو الدفع، افتح التطبيق الرسمي أو اكتب عنوان الجهة بنفسك بدل استخدام الرابط.
تنبيهات الاحتيال عبر تطبيقات محادثة أكثر
توسّع الحماية لتشمل إشعارات محادثة من تطبيقات إضافية على أجهزة مختارة. تحليل الإشعار قد يكتشف نمطًا مشبوهًا حتى خارج Google Messages. يختلف التوفر حسب المصنع وإصدار Android، ويجب ألا يفهم المستخدم أن النظام يقرأ كل محتوى كل تطبيق بالطريقة نفسها. سياسات الإشعارات والأذونات والتشفير تؤثر في ما يمكن تحليله.
حواجز تحويل المكالمات ومشاركة الشاشة
من أخطر السيناريوهات أن يطلب «موظف البنك» رمزًا يفعّل تحويل المكالمات أو مشاركة الشاشة. تضيف أندرويد حواجز سياقية عندما يحاول المستخدم تنفيذ خطوة خطرة أثناء مكالمة مع رقم غير معروف. الفكرة هي ربط حدثين قد يبدوان عاديين منفصلين: مكالمة، ثم تغيير حساس. عند اجتماعهما، يظهر تحذير أو يُمنع المسار بحسب الجهاز والميزة.
هذه الحواجز مفيدة لأن الضحية تكون تحت ضغط زمني. التنبيه العام «كن حذرًا» أقل فاعلية من تنبيه يقول إن مشاركة الشاشة ستكشف رموزًا أو معلومات مالية للطرف الآخر. تصميم الرسالة وتوقيتها يحددان أثرها بقدر النموذج نفسه.
التحقق من المكالمات المالية
تعمل Google مع مؤسسات مالية للتحقق من المكالمات ومنع انتحال أرقام لا تستخدم أصلًا للاتصال الصادر. ذكرت الشركة حظر أكثر من ثلاثة ملايين مكالمة منتحلة لرقمين مصرفيين في البرازيل منذ إطلاق شراكة في يونيو. هذه حماية على مستوى النظام والشريك، وهي أقوى من مطالبة المستخدم بتمييز الصوت أو الرقم وحده.
أين يعمل الذكاء الاصطناعي وأين تذهب البيانات؟
تتوزع المعالجة بين الجهاز والسحابة. Gemini Nano يستطيع تقييم إشارات وروابط محليًا على أجهزة مدعومة، ما يقلل إرسال المحتوى ويتيح استجابة سريعة. أما المحادثات المعقدة فتحتاج قدرة أكبر، فتستخدم Private AI Compute وفق وصف Google. هذه البنية تحاول الجمع بين نموذج سحابي قوي وبيئة معالجة محمية.
التوزيع مهم لأن عبارة «مدعوم بالذكاء الاصطناعي» لا تخبرك بمكان البيانات. ابحث في وصف كل ميزة عن: هل هي اختيارية؟ ما الأجهزة؟ هل التحليل لحظي أم محفوظ؟ ماذا يحدث عند الإبلاغ؟ وهل تستخدم البيانات لتحسين الخدمة؟ قد تختلف الإجابات بين كشف المكالمة وفحص الرابط وتحليل الرسالة.
الكشف نفسه احتمالي. قد يفوّت هجومًا جديدًا أو ينبه على رسالة صحيحة. لذلك يجب أن يشرح التنبيه سبب الاشتباه: رقم غير محفوظ، طلب مشاركة شاشة، نطاق حديث، أو تغيير مفاجئ في المحادثة. السبب يساعد المستخدم على اتخاذ قرار ويتيح للفريق تحسين النظام بدل الاعتماد على درجة غامضة.
خمسة سيناريوهات وكيف تتعامل معها
1. «حسابك البنكي سيتوقف الآن»
الرسالة تستخدم الاستعجال ورابطًا لتسجيل الدخول. لا تنقر حتى لو ظهر اسم البنك. افتح تطبيق البنك المثبت أو اتصل بالرقم الموجود على البطاقة. لا تشارك رمز OTP؛ الجهة الحقيقية لا تحتاجه لإلغاء عملية.
2. مكالمة تطلب مشاركة الشاشة
قد يدعي المتصل أنه دعم فني. مشاركة الشاشة تكشف الإشعارات والرموز والأرصدة. أنهِ المكالمة واتصل بالقناة الرسمية. لا تثبت تطبيق تحكم عن بعد بناءً على مكالمة واردة.
3. عرض وظيفة يبدأ بمهمة مدفوعة
تبدأ المحادثة بود ثم تطلب إيداعًا لاستكمال «مستوى» أو استرداد أرباح. لا توجد وظيفة مشروعة تتطلب إرسال مال لاستلام الراتب. ابحث عن الشركة من مصدر مستقل، ولا تعتمد على صور أرباح أو مجموعة محادثة يمكن تزويرها.
4. قريب بصوت مألوف يطلب تحويلًا
يمكن تقليد الصوت. استخدم سؤالًا لا يعرفه إلا الشخص أو اتصل به على رقم محفوظ. اتفق عائليًا على كلمة تحقق للحالات الطارئة. لا تجعل الإحراج أو الخوف يمنعك من التحقق.
5. شركة توصيل تطلب رسومًا صغيرة
المبلغ الصغير يهدف إلى جمع البطاقة. افتح موقع شركة الشحن يدويًا وأدخل رقم التتبع. تحقق من النطاق حرفًا حرفًا، ولا تعتبر القفل في المتصفح دليلًا على شرعية الجهة؛ HTTPS يحمي الاتصال حتى مع موقع احتيالي.
إعدادات وخطوات حماية عملية
- حدّث Android والتطبيقات: الميزات الأمنية تصل عبر النظام وGoogle Play ومكونات أخرى، والجهاز القديم يفقد طبقات مهمة.
- فعّل Spam وScam Detection: راجع إعدادات الهاتف وMessages لأن بعض الميزات اختيارية أو تختلف بالمنطقة.
- استخدم مدير كلمات مرور وPasskeys: الكلمة الفريدة تقلل أثر صفحة مزورة، وPasskey مقاوم للتصيد أكثر من كلمة قابلة للكتابة.
- أخفِ محتوى الإشعارات الحساسة: خصوصًا على شاشة القفل، لمنع رؤية رموز أو رسائل مالية.
- راجع أذونات الوصول: احذف صلاحيات Accessibility وSMS ومشاركة الشاشة من التطبيقات غير الضرورية.
- ضع قاعدة توقف: لا تحويل مالي ولا مشاركة رمز أثناء مكالمة واردة. أغلق واتصل بنفسك.
إذا شككت في اختراق، افصل تطبيق التحكم، غيّر كلمات المرور من جهاز موثوق، أبلغ البنك، راجع تحويل المكالمات، وافحص الجلسات النشطة. احتفظ بالأدلة مثل الرقم والوقت والرابط قبل حذف الرسالة. لا تتواصل مع المحتال لمحاولة استرداد المال؛ قد يستخدم ذلك لجولة ثانية.
كيف تحمي المؤسسات موظفيها وعملاءها؟
الوعي السنوي وحده غير كاف. ضع إجراء تحقق خارج القناة للمدفوعات وتغيير الحساب البنكي وإعادة تعيين الوصول. مثلًا، أي تغيير لحساب مورد يحتاج اتصالًا برقم محفوظ وموافقة ثانية. المهاجم يستغل العملية، وليس جهل شخص واحد فقط.
استخدم إدارة أجهزة لتحديث الهواتف، تقييد مصادر التطبيقات، ومراقبة الصلاحيات عالية الخطورة. افصل ملف العمل عن الشخصي، وحدد ما إذا كانت مشاركة الشاشة مسموحة. بالنسبة للموظفين الأكثر استهدافًا، فعّل Advanced Protection حيث يناسب. لا تجمع بيانات شخصية أكثر مما يلزم لمجرد أن أداة الإدارة تستطيع ذلك.
احمِ علامتك من الانتحال عبر SPF وDKIM وDMARC للبريد، وإدارة DNS قوية، ومراقبة النطاقات الشبيهة. يمكن فحص إعدادات البريد باستخدام فاحص SPF وDKIM وDMARC، ومراجعة ترويسات الأمان عبر فاحص HTTPS وترويسات الأمان. هذه الأدوات لا تمنع احتيال الهاتف مباشرة، لكنها تغلق قنوات يستعملها المهاجم لبناء قصة مقنعة.
جهّز قناة إبلاغ سهلة للعميل، وانشر الأرقام والنطاقات الرسمية بوضوح. عندما تظهر حملة انتحال، أرسل تحذيرًا يصف الأسلوب من دون إعادة نشر رابط ضار قابل للنقر. نسق مع شركة الاتصالات والبنك والمنصة، وسجل الحوادث لفهم النمط بدل معالجة كل شكوى منفصلة.
كيف نقرأ أرقام الأداء بحذر؟
الأرقام الواردة من Google مهمة لكنها تحتاج سياقًا. تقييم Leviathan Security Group الذي استشهدت به الشركة ممول من Google، حتى لو وصف بأنه مستقل تقنيًا. كما أن الاستطلاع شمل أسواقًا وأجهزة محددة. لا ينبغي تحويل النتيجة إلى حكم دائم بأن منصة واحدة آمنة في كل حالة. قارن الميزات المتاحة فعليًا على جهازك وإعدادك.
عدد التنبيهات لا يساوي عدد عمليات الاحتيال المؤكدة، والحظر الكثير قد يصاحبه false positives. المؤشرات الأفضل تشمل الضرر الذي مُنع، زمن الاستجابة، قدرة المستخدم على فهم التنبيه، ونسبة الحالات التي تتطلب تدخلًا. الشفافية في المنهج والحدود أهم من ترتيب تسويقي.
ماذا تفعل بعد الوقوع في الاحتيال؟
السرعة أهم من الشعور بالحرج. اتصل بالبنك أو مزود الدفع من رقم رسمي واطلب تجميد العملية أو البطاقة، ثم غيّر كلمة مرور البريد أولًا لأنه مفتاح استعادة الحسابات. أنهِ الجلسات النشطة، وألغِ تحويل المكالمات، وتواصل مع شركة الاتصالات إذا نُقلت الشريحة أو توقف الخط. إذا ثُبت تطبيق وصول عن بعد، افصل الهاتف عن الشبكة ولا تستخدمه لتغيير كلمات المرور قبل فحصه.
أبلغ منصة الرسائل والجهة التي انتحلها المهاجم والجهة الرسمية المختصة في بلدك. احتفظ بلقطات الشاشة ورقم المعاملة والعناوين والتوقيت، لكن لا تعيد فتح رابط خبيث لجمع دليل. أخبر جهات الاتصال إذا تمكن المهاجم من حسابك حتى لا يثقوا برسائل لاحقة.
بعد الاحتواء، راجع سبب نجاح الهجوم: هل كانت المصادقة برسالة SMS فقط؟ هل سمح البنك بتغيير حساس من جهاز جديد؟ هل توجد بيانات شخصية مكشوفة؟ أصلح المسار بدل الاكتفاء بإعادة ضبط الهاتف. فعّل Passkeys أو تطبيق مصادقة حيث يتوفر، وضع حدود تحويل وتنبيهات فورية، واحذف التطبيقات والصلاحيات غير الضرورية.
أسئلة شائعة
هل تصل الميزات لكل هواتف أندرويد؟
لا. يختلف التوفر بحسب الإصدار والجهاز والمصنع والبلد واللغة. بعض الميزات تحتاج Android 15 أو أجهزة تحتوي AICore، وبعضها يبدأ على Pixel أو أجهزة مختارة.
هل تقرأ Google رسائلي؟
تختلف المعالجة حسب الميزة. جزء يعمل محليًا، وجزء اختياري يستخدم Private AI Compute، وقد يرسل الإبلاغ اليدوي محتوى للتحليل. راجع وصف الإعداد قبل تفعيله.
إذا لم يظهر تحذير، هل الرابط آمن؟
لا. عدم ظهور تنبيه لا يثبت الشرعية. افتح الخدمات المالية والتوصيل من التطبيق أو عنوان كتبته بنفسك، وتحقق عبر قناة مستقلة.
ما أهم قاعدة واحدة؟
لا تنفذ إجراءً ماليًا أو تشارك رمزًا أو شاشة تحت ضغط مكالمة واردة. أغلق المكالمة وابدأ أنت الاتصال بالجهة من قناة رسمية.
الخلاصة
حماية أندرويد الجديدة تتجه من قوائم حظر بسيطة إلى فهم السياق وربط سلوك المكالمة والرسالة والجهاز. هذا تقدم عملي أمام احتيال يستخدم الذكاء والضغط النفسي، لكنه طبقة مساعدة لا ضمانًا. أفضل دفاع يجمع تحديث الجهاز، إعدادات الكشف، قنوات تحقق مستقلة، وصلاحيات محدودة، مع إجراءات مؤسسية تمنع شخصًا واحدًا من تغيير المال أو الوصول تحت الضغط.
المصدر الأساسي: Google Security Blog، «New Android protections to help keep you safe from mobile scams»، 14 أكتوبر 2026. تمت مراجعة المصدر في 15 أكتوبر 2026. أرقام الاختبارات والتوفر من Google ومصادر ممولة منها، وقد تختلف الميزات حسب السوق والجهاز.